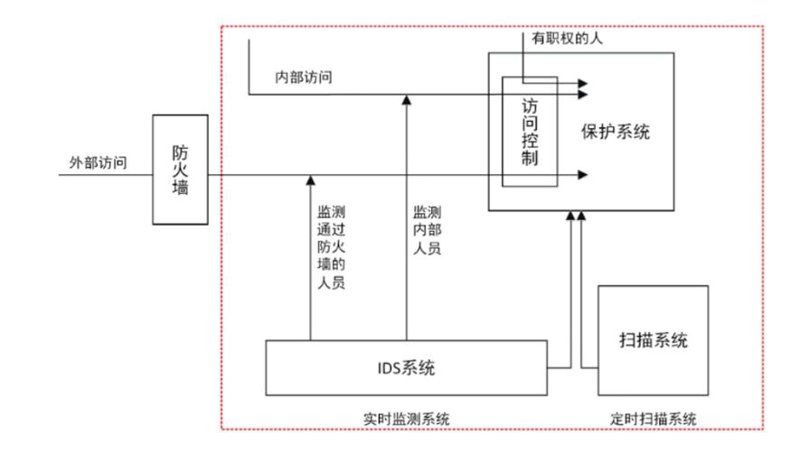
在成都网络安全集成的项目实践中,入侵检测系统(IDS)常被视作安全体系的"眼睛",但其真实价值远不止于告警。根据中国信息通信研究院《网络安全产业白皮书(2023年)》数据,我国网络安全市场规模已突破900亿元,其中检测与响应类产品增速连续三年高于行业平均水平。与此同时,Gartner在2023年发布的报告中指出,全球仍有超过60%的企业在部署IDS后未能有效利用告警数据,导致安全运营陷入"告警疲劳"。这一矛盾折射出一个现实问题:IDS的部署只是起点,如何让检测能力真正转化为防御效能,才是政府网络安全与集团企业安全建设的核心命题。
一、IDS的技术定位:为什么检测能力仍是安全底座
入侵检测系统通过镜像流量或主机探针,基于特征匹配与异常行为建模识别攻击行为。与入侵防御系统(IPS)的串联阻断不同,IDS以旁路部署为主,具备低干扰、可审计的优势。在政府网络安全场景中,业务连续性要求极高,直接串联阻断可能带来误判风险,因此IDS往往承担"先发现、再研判、后处置"的职责。威胁检测(TDS)能力的引入,进一步让IDS从单点特征匹配转向流量基线建模,对加密流量、横向移动等高级威胁的识别率显著提升。
从安全系统集成的角度看,IDS并非孤立设备。它需要与SIEM平台、防火墙、终端检测响应(EDR)形成联动,才能构建完整的检测闭环。成都网络安全集成项目中的一个常见误区是:采购了高性能IDS设备,却未配置合理的检测策略与日志归集通道,导致设备沦为"流量旁路器"。
二、真实案例:某省级政务云的IDS调优实践
以西南地区某省级政务云平台为例,该平台承载数十个委办局的业务系统,日均流量峰值超过20Gbps。项目初期部署了多台IDS设备,但安全团队每天收到上万条告警,其中真实攻击占比不足3%。在安全解决方案定制阶段,集成商对检测策略进行了三方面调整:一是基于资产重要性分级,对核心业务区启用深度检测,对一般区域采用轻量规则;二是引入威胁情报联动,将失陷主机检测与外部情报库比对;三是建立告警降噪流程,通过白名单与聚合规则将无效告警压缩80%以上。调整后,平均响应时间从小时级缩短至15分钟以内,这一数据来自该项目2023年度的安全运营报告。
该案例说明,IDS的效能高度依赖策略调优与运营流程。网络安全设备采购只是硬件投入,真正的差异化来自集成商对业务流量的理解与持续运营能力。
三、从IDS到整体防御:集成商的角色重塑
在集团企业安全建设中,单一IDS难以覆盖多云与混合架构。当前趋势是将IDS能力嵌入整体安全解决方案:在边界部署网络型IDS,在核心服务器部署主机型IDS(HIDS),并通过统一管理平台实现告警关联。对于有软件开发服务需求的企业,还可将检测探针与自研业务系统对接,实现业务层异常行为监测。
作为安全系统集成商,电科云通科技在成都网络安全集成实践中形成的思路是:以IDS为检测起点,串联IPS阻断、TDS流量分析与安全运营中心,形成"检测—研判—阻断—复盘"的闭环。这种分层防御架构,既满足政府网络安全对合规审计的要求,也适配集团企业安全对实战化运营的期待。
归根结底,入侵检测系统的价值不在于设备参数,而在于它能否被纳入一套可运营、可迭代的安全体系。对于正在规划网络安全设备采购或安全解决方案定制的组织而言,选择具备调优能力与运营经验的集成伙伴,比单纯比较产品规格更为关键。